Răspunsul scurt
Cartela — simplă, rapidă, ieftin de gestionat și GDPR-friendly — e alegerea implicită pentru accesul general al angajaților. Codul e util unde nu vrei să distribui cartele sau ca al doilea factor. Biometria (amprentă/față) dă securitatea maximă, dar atrage cerințe GDPR suplimentare, deci se folosește punctual, pe zone foarte sensibile. Cel mai bun sistem combină metodele pe ușile potrivite și se integrează cu pontajul, pe același cititor.
Cartela: simplă și flexibilă
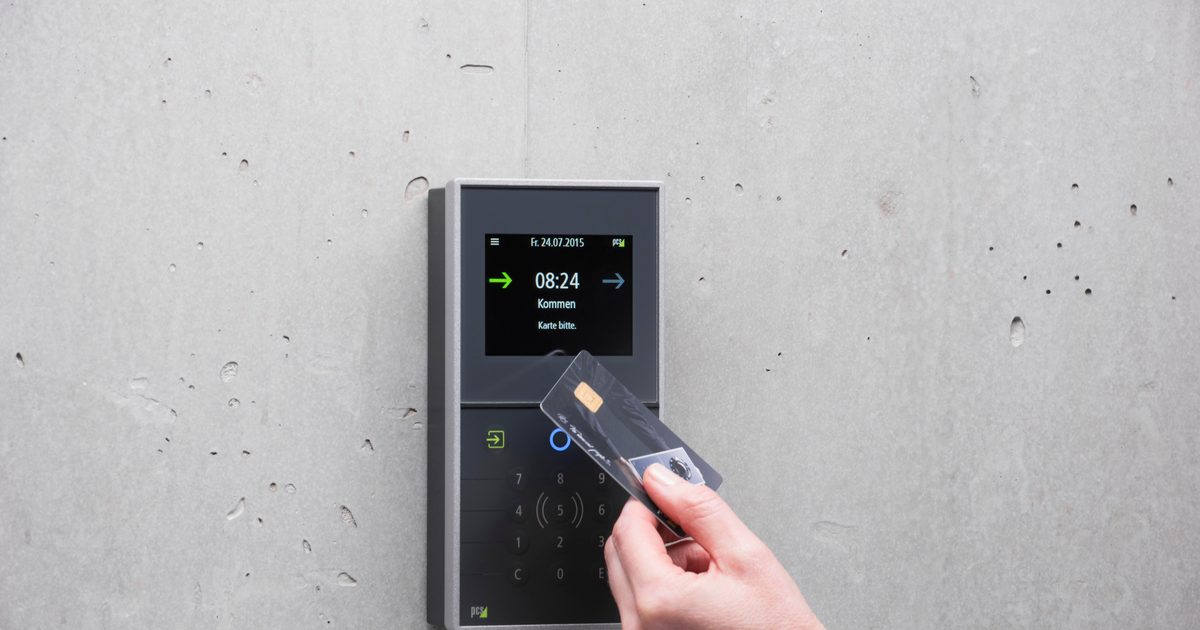
Apropii cartela de cititor și ușa se deschide. E rapidă și ieftin de gestionat: dai o cartelă fiecărui angajat, iar dacă pleacă sau o pierde, o dezactivezi instant din sistem — fără să schimbi yale. E și cea mai simplă din perspectivă GDPR, pentru că nu folosește date biometrice. Singura atenție: cartela se poate împrumuta sau pierde, așa că pentru zonele foarte sensibile se combină cu un cod. Un avantaj practic mai puțin discutat: cartela funcționează identic pentru zeci sau sute de angajați, fără să crească timpul de folosire per persoană — la o firmă cu ture, unde mulți oameni intră în același interval de câteva minute, viteza contează la fel de mult ca securitatea. Detalii despre alegerea sistemului găsești în ghidul de control acces pentru firmă.
Codul: fără nimic de pierdut
Introduci un cod PIN pe tastatură. E util când nu vrei să distribui cartele (o ușă folosită ocazional de mai multe persoane) sau ca al doilea factor pe lângă cartelă. Avantaj: nu ai ce pierde. Dezavantaj: codurile se pot afla și se transmit ușor, deci pentru securitate mai mare se schimbă periodic sau se combină cu cartela. E o soluție bună acolo unde simplitatea contează mai mult decât controlul strict. O variantă mai bună decât un cod comun pentru toată firma e codul individual per angajat: fiecare persoană are propria secvență, iar sistemul poate atribui intrarea unei persoane anume, nu doar „cineva a introdus codul corect" — util mai ales dacă vrei și un jurnal de acces care chiar identifică pe cineva, nu doar confirmă că ușa s-a deschis.
Biometria: securitate maximă, cu reguli
Amprenta sau recunoașterea facială oferă cel mai mare nivel de securitate — nu se împrumută și nu se pierd. E potrivită pentru zone foarte sensibile (cameră de server, casierie, laboratoare). În schimb, folosește date biometrice, ceea ce atrage cerințe GDPR suplimentare (informare, temei legal, măsuri de protecție). De aceea multe firme o folosesc doar punctual, iar pentru accesul general aleg cartela. Nu e „cea mai bună" în absolut — e cea mai bună pe zonele care o justifică. În practică mai contează și condițiile de lucru: un senzor de amprentă poate refuza citirea la mâini foarte murdare sau umede (relevant în ateliere sau depozite), iar recunoașterea facială poate fi afectată de lumină slabă sau de măști/căciuli purtate iarna — un detaliu tehnic ce merită discutat înainte de a alege biometria pe o zonă anume.
Integrarea cu pontajul și schema pe uși
Unul dintre marile avantaje: același cititor prin care angajatul intră poate înregistra și ora pentru pontaj electronic — obții „cine intră unde" și „câte ore a lucrat" dintr-un singur sistem. Un exemplu de control acces la scară (mai multe sedii, cu turnichete) găsești în studiul de caz cu ANAF. Cel mai bine e să faci o schemă pe uși: cartelă pe accesul general, cod sau cartelă+cod pe zonele sensibile, biometrie doar unde chiar contează.
Firme mici vs. firme mari: ce se schimbă în alegere
Logica de bază e aceeași, dar accentul diferă cu mărimea firmei. La o firmă mică (sub 15-20 de angajați), de multe ori un sistem simplu cu cartelă pe ușa principală, plus eventual un cod pe o cameră cu echipament, acoperă tot necesarul — investiția rămâne mică și administrarea o face cineva din firmă, fără nevoie de personal dedicat. La o firmă mare sau cu mai multe sedii, apar cerințe suplimentare: gestiunea centralizată a utilizatorilor (adăugare/ștergere rapidă pe toate locațiile din același software), rapoarte de acces pentru audit intern, integrare cu HR pentru activarea automată a accesului la angajare și dezactivarea la plecare, și frecvent zone diferențiate pe niveluri de securitate (recepție, birouri, depozit, server). La firmele cu flux mare de vizitatori (retail, showroom), merită și un mod separat de „acces temporar" — cartelă sau cod valabil doar o zi, fără să afecteze restul sistemului. Un instalator cu experiență pe firme de diverse mărimi știe unde se justifică un sistem simplu și unde investiția într-un software mai complex chiar se recuperează prin timpul economisit la administrare.
Tehnologiile din spatele fiecărei metode
Dincolo de „cum arată", fiecare metodă funcționează diferit tehnic, iar asta explică multe din avantajele și limitele ei. Cartela de proximitate folosește un cip RFID care transmite un cod unic cititorului prin unde radio, fără contact fizic — există două standarde uzuale: 125 kHz (proximitate simplă, mai veche, ceva mai ușor de clonat cu echipament dedicat) și 13,56 MHz (Mifare), mai sigură, cu criptare pe cip, folosită azi ca standard implicit la instalările noi. Un tag sau breloc funcționează identic, doar formatul fizic diferă. Codul PIN nu ține de un obiect fizic, ci de o secvență memorată introdusă pe o tastatură mecanică sau capacitivă; sistemul compară secvența cu baza de date locală sau centralizată și deschide ușa la potrivire. Biometria e cea mai complexă tehnic: un senzor capacitiv sau optic „citește" amprenta și o transformă într-un șablon matematic (nu o imagine stocată ca atare), iar la recunoașterea facială o cameră cu infraroșu apropiat compară trăsăturile feței cu șablonul înregistrat. Diferența contează practic: un șablon biometric nu poate fi „redat" cuiva ca o cartelă, dar nici schimbat dacă e compromis, așa cum schimbi un cod.
Securitate vs comoditate: cum alegi pe fiecare ușă
Nu există o „metodă câștigătoare" universal — există o metodă potrivită pentru fiecare ușă, în funcție de trei întrebări simple: cât de sensibilă e zona (birou obișnuit vs. cameră de server sau casierie), câți oameni trec prin ea (acces general vs. o singură echipă) și cât de des se schimbă lista de persoane (fluctuație mare de personal favorizează cartela, ușor de dezactivat). Tabelul de mai jos pune metodele față în față pe criteriile care contează cel mai mult în practică.
| Criteriu | Cartelă / tag | Cod PIN | Biometrie (amprentă/față) |
|---|---|---|---|
| Viteză de acces | Foarte rapidă | Medie (tastare) | Rapidă, dar sensibilă la condiții (mâini murdare, unghi cameră) |
| Cost per persoană | Mic (cartelă/tag ieftin) | Zero (nu ai obiect fizic) | Zero, dar senzor mai scump la montaj |
| Risc de pierdere/împrumut | Da — se poate pierde sau împrumuta | Da — se poate transmite verbal | Practic imposibil de împrumutat |
| Ce faci când pleacă un angajat | Dezactivezi cartela instant | Schimbi codul (afectă și pe ceilalți dacă e comun) | Ștergi șablonul din sistem |
| Implicații GDPR | Reduse — dată de identificare simplă | Reduse | Ridicate — dată biometrică, categorie specială (Art. 9 GDPR) |
| Potrivit pentru | Acces general, majoritatea ușilor | Uși ocazionale, al doilea factor | Zone foarte sensibile, punctual |
1. Biometrie „peste tot" fără justificare — se montează amprentă pe toate ușile pentru că „e mai modern", fără să existe un motiv de securitate care să justifice o dată biometrică. 2. Cod comun pentru toată firma — un singur cod știut de toți nu mai identifică nimic individual și circulă rapid dincolo de angajați. 3. Nicio alternativă la biometrie — sistemul obligă la amprentă fără opțiune de cartelă sau cod pentru cine refuză, ceea ce ridică probleme legale. 4. Cartele nedezactivate la plecarea angajaților — foste cartele rămân active luni de zile după ce persoana a plecat din firmă. 5. Fără jurnal de acces revizuit — sistemul înregistrează cine intră unde, dar nimeni nu se uită vreodată la loguri, deci beneficiul de securitate se pierde. 6. Amestec fără schemă — fiecare ușă are altă metodă, aleasă ad-hoc, fără o logică unitară pe clădire.
Autentificare pe mai mulți factori: când combini metodele
Pentru zonele cu adevărat sensibile, cea mai bună soluție nu e „metoda cea mai sigură", ci combinația a două metode. Cartelă + cod înseamnă că un hoț care găsește sau fură o cartelă tot nu poate intra fără codul asociat — un nivel de securitate mult peste oricare metodă singură, cu un cost aproape zero în plus. Cod + biometrie se folosește rar, doar la zonele critice (safe, cameră de server), pentru că adaugă și complexitate de folosire zilnică. Combinația e utilă mai ales acolo unde consecința unei intrări neautorizate e mare: casierie, depozit de marfă valoroasă, arhivă cu documente sensibile. Pentru accesul general al angajaților, în schimb, dublarea metodelor încetinește fluxul fără un beneficiu real — acolo cartela simplă rămâne alegerea corectă.
În practică, un sistem de control acces bun nu folosește o singură metodă pe toată clădirea, ci o schemă: intrare principală și birouri — cartelă; depozit sau arhivă — cartelă + cod; cameră de server sau casierie — biometrie sau cod + biometrie. Schema se stabilește la evaluare, în funcție de plan și de riscul fiecărei zone, nu „din burtă".
Cadru legal: GDPR și datele biometrice
Datele folosite la control acces sunt date cu caracter personal, indiferent de metodă, așa că firma are obligații de informare, temei legal și durată de păstrare rezonabilă pentru toate cele trei metode. Diferența majoră apare la biometrie: amprenta și trăsăturile faciale sunt clasificate de Regulamentul GDPR (Articolul 9) drept categorie specială de date — alături de date medicale sau religioase — pentru că identifică unic o persoană într-un mod care nu poate fi „resetat" ca o parolă. Prelucrarea acestor date e permisă doar în condiții mai stricte decât la o cartelă sau un cod: firma trebuie să aibă un temei legal solid (de regulă consimțământul explicit sau un interes legitim documentat, cântărit față de drepturile angajatului), să informeze clar persoanele despre ce date colectează și de ce, și, în practică, să ofere o alternativă non-biometrică celor care nu vor sau nu pot folosi amprenta/fața — un angajat nu poate fi obligat să-și dea date biometrice ca unică modalitate de a intra la locul de muncă. Cartela și codul, în schimb, nu ridică aceste probleme, pentru că nu sunt date biometrice.
Instalarea unui sistem de amprentă sau recunoaștere facială fără o justificare de securitate reală, fără informare corectă a angajaților și fără alternativă disponibilă e o expunere legală directă pentru firmă, nu doar o problemă teoretică — controalele de protecție a datelor tratează biometria diferit față de o cartelă. Dacă vrei biometrie, motivează zona (de ce anume acolo), documentează temeiul legal și lasă mereu o alternativă (cartelă sau cod) pentru cine refuză.
Pentru zonele unde controlul accesului se combină cu supraveghere video, aceleași principii de proporționalitate se aplică — detaliem separat în ghidul de GDPR pentru camere de supraveghere. Recomandarea practică: dacă nu ești sigur ce temei legal se aplică situației tale, discuți cu un consultant de protecția datelor înainte de montaj, nu după — o schimbare de sistem costă mult mai mult decât o discuție preventivă.
Pe lângă temeiul legal și alternativă, mai sunt câteva puncte care se verifică des la un sistem cu biometrie: durata de păstrare a șabloanelor biometrice trebuie limitată și justificată (nu ține la nesfârșit datele foștilor angajați), măsurile tehnice de securitate ale bazei de date trebuie să fie pe măsura sensibilității datelor stocate, iar angajații au dreptul de a fi informați înainte de colectare, nu după. Practic, pentru majoritatea firmelor din Brașov, cel mai simplu drum e să limitezi biometria strict la zonele unde riscul real o justifică și să documentezi decizia — restul accesului, pe cartelă sau cod, rămâne mult mai simplu de administrat din perspectivă legală.
Costuri orientative 2026
| Componentă | Interval orientativ | Observații |
|---|---|---|
| Cititor de proximitate (cartelă/tag) + controler, per ușă | 600–1.200 RON | Preț per punct de acces, fără cablare |
| Tastatură cod PIN, per ușă | 400–900 RON | Mai simplă mecanic decât un cititor de cartelă |
| Cititor biometric (amprentă), per ușă | 900–2.000 RON | Variază mult după acuratețe și viteză de citire |
| Terminal recunoaștere facială | 1.800–4.500 RON | Depinde de rezoluție și de funcțiile antifraudă (detecție „ființă vie") |
| Cartele/tag-uri de proximitate (per bucată) | 5–15 RON | Cost mic, ușor de înlocuit la pierdere |
| Electromagnet sau yală electrică pe ușă | 250–600 RON | Depinde de tipul ușii și de forța de reținere |
| Software de gestiune + licențe (per instalație) | 500–2.500 RON | O dată sau abonament, în funcție de producător |
| Montaj și configurare, per ușă | 300–700 RON | Mai mult dacă necesită cablare nouă |
Pentru o firmă cu 3-4 uși pe cartelă, un sistem complet (cititoare, yale, cartele, software) se încadrează de regulă orientativ în 3.000–6.000 RON. Adăugarea unui punct biometric pe o zonă sensibilă crește bugetul cu încă 1.000–3.000 RON pe ușă. Cifrele sunt orientative — prețul exact vine după evaluare, cu ofertă defalcată pe fiecare componentă.
Ce mută prețul în sus sau în jos: numărul de uși controlate (fiecare punct de acces are cititor și yală proprii), tipul de cititor ales pe fiecare ușă, integrarea cu pontajul (de regulă cost marginal mic dacă se prevede din start), starea electrică (dacă e nevoie de cablu de rețea sau de alimentare nouă până la fiecare ușă) și numărul de persoane înregistrate în sistem (cartelele consumabile, licențierea software-ului). O ofertă serioasă trece toate componentele separat, ca să vezi exact ce plătești și unde poți economisi fără să reduci securitatea de bază.
Ai stabilit ce zone sunt cu adevărat sensibile și merită un nivel mai ridicat de protecție? Știi câți oameni trec prin fiecare ușă și cât de des se schimbă lista lor? Ai luat în calcul GDPR dacă te gândești la biometrie — ai un temei legal și o alternativă pregătită? Vrei și pontaj integrat pe același cititor, ca să nu instalezi două sisteme separate? Ai un plan pentru dezactivarea rapidă a accesului când pleacă un angajat? Dacă ai bifat toate, ești pregătit pentru o evaluare la fața locului, unde discutăm schema exactă pe uși.
Cum arată implementarea cu CSSI
Nu montăm „un cititor la ușă" fără context. Pașii unei lucrări corecte, așa cum o facem în Brașov și împrejurimi: 1. Evaluare la fața locului — vedem planul clădirii, discutăm ce zone sunt sensibile, câți oameni au acces și dacă vrei și pontaj integrat. 2. Schema pe uși — stabilim împreună ce metodă merge pe fiecare punct de acces: cartelă la accesul general, cod sau cartelă+cod pe zonele cu risc mediu, biometrie doar acolo unde chiar se justifică. 3. Ofertă defalcată — cititoare, yale, cartele, software, eventual partea electrică, fiecare cu prețul lui. 4. Montaj și configurare — fixăm cititoarele și yalele, cablăm și configurăm software-ul, încărcăm lista de utilizatori. 5. Testare la recepție — verificăm fizic fiecare ușă, deschiderea de urgență în caz de pană de curent și, dacă e cazul, integrarea cu pontajul electronic. 6. Instruire și documentație GDPR — dacă sistemul include biometrie, te ajutăm să pregătești informarea angajaților și documentația de temei legal. 7. Garanție și mentenanță — rămânem disponibili pentru extinderi (uși noi, utilizatori noi) și service.
Ce ne diferențiază: lucrăm cu componente de la producători consacrați, îți explicăm clar diferența dintre metode înainte să cumperi ceva, și nu îți vindem biometrie „ca să fie mai scump" acolo unde o cartelă face treaba la fel de bine. Aceeași echipă îți poate face, la nevoie, și partea electrică necesară cablării, ca să ai un singur interlocutor pentru toată lucrarea.
Mentenanța sistemelor de control acces
Un sistem de control acces montat corect cere puțină întreținere, dar nu zero. Periodic merită verificate: funcționarea cititoarelor (uzură la contactul mecanic al tastaturilor, sensibilitate la senzorii biometrici), lista de utilizatori activi (curățată de foști angajați), bateria de rezervă a controlerelor (pentru cazul unei pene de curent) și jurnalul de acces (util doar dacă cineva îl și revizuiește ocazional). La sistemele cu biometrie, senzorii optici sau capacitivi pot pierde din acuratețe dacă lentila sau suprafața de citire se murdărește — o curățare periodică previne refuzurile false. Semnele că un sistem cere atenție: citiri care eșuează des la cartele valide, coduri care „nu mai merg" fără motiv aparent, sau ușa care rămâne blocată la un test de urgență. La firmele cu multe uși sau fluctuație mare de personal, un contract de mentenanță periodică merită investiția: previne exact situația în care un angajat nou nu poate intra în prima zi de muncă pentru că nimeni nu i-a activat cartela. Un alt aspect practic, ușor ignorat: firmware-ul cititoarelor și software-ul de gestiune primesc din când în când actualizări de la producător, uneori cu remedieri de securitate. Un sistem lăsat neactualizat ani de zile nu se strică brusc, dar rămâne cu vulnerabilități pe care un sistem întreținut nu le are — merită verificat cu ocazia unei mentenanțe anuale, alături de partea mecanică.
Citește și
- Pontaj electronic: ghid complet — cum integrezi pontajul pe același cititor de control acces.
- Turnichete pentru control acces pietonal — soluție pentru fluxuri mari de oameni.
- Control acces și pontaj la relocare sau extindere de birou — ce se schimbă când muți sau extinzi sediul.
- GDPR pentru camere de supraveghere — aceleași principii de proporționalitate, aplicate video.
Întrebări frecvente
Cele trei metode uzuale sunt: cartela/tag de proximitate (apropii cartela de cititor), codul PIN (introduci un cod pe tastatură) și biometria — amprentă sau recunoaștere facială. Fiecare are avantaje și dezavantaje, iar multe sisteme le combină (ex. cartelă + cod pentru zonele foarte sensibile). Alegerea depinde de nivelul de securitate, de numărul de persoane și de cerințele GDPR.
Cartela e simplă, rapidă și ieftină de gestionat: dai o cartelă fiecărui angajat, iar dacă pleacă cineva sau pierde cartela, o dezactivezi instant din sistem, fără să schimbi yale. E și cea mai simplă din perspectivă GDPR, pentru că nu folosește date biometrice. Dezavantajul: cartela se poate împrumuta sau pierde — de aceea pentru zone foarte sensibile se combină cu un cod.
Codul e util când nu vrei să distribui cartele (ex. o ușă folosită ocazional de mai multe persoane) sau ca al doilea factor pe lângă cartelă. Avantaj: nu ai ce pierde. Dezavantaj: codurile se pot afla și se transmit ușor între persoane, deci pentru securitate mai mare se schimbă periodic sau se combină cu cartela. E o soluție bună acolo unde simplitatea contează mai mult decât controlul strict.
Biometria oferă cel mai mare nivel de securitate — amprenta sau fața nu se împrumută și nu se pierd. E potrivită pentru zone foarte sensibile (server, casierie, laboratoare). În schimb, folosește date biometrice, ceea ce atrage cerințe GDPR suplimentare (informare, temei legal, măsuri de protecție). De aceea multe firme o folosesc doar punctual, iar pentru accesul general aleg cartela.
Datele de acces sunt date personale, deci ai nevoie de un scop legitim, de informarea angajaților și de o durată rezonabilă de păstrare. La biometrie (amprentă/față) cerințele sunt mai stricte, pentru că sunt date sensibile. Cartela și codul sunt mai simple din acest punct de vedere. Un sistem configurat corect respectă aceste reguli din start, fără efort suplimentar pentru tine.
Da, și e unul dintre marile avantaje: același cititor prin care angajatul intră poate înregistra și ora pentru pontaj. Astfel obții „cine intră unde" și „câte ore a lucrat" dintr-un singur sistem, fără echipamente separate. Dacă montezi control acces, merită să prevezi de la început și funcția de pontaj — costul suplimentar e mic.
Regula practică: cartela pentru accesul general al angajaților (simplu, rapid, GDPR-friendly), cod sau cartelă+cod pentru zone sensibile, și biometrie doar punctual, unde securitatea maximă justifică cerințele GDPR. Un instalator îți face o schemă pe ușile firmei — ce metodă pe fiecare zonă — în funcție de risc și de fluxul de oameni.
Da, iar un sistem corect configurat prevede din start o alternativă — cartelă sau cod — pentru cine nu vrea sau nu poate folosi biometria. Fiindcă amprenta e o dată biometrică, protejată mai strict de GDPR, ea nu poate fi impusă ca unică metodă de acces. Practic, acolo unde alegi biometrie, e nevoie și de un plan B funcțional, nu doar teoretic.
La cartelă și cod, dezactivarea e imediată: ștergi cartela din sistem sau schimbi codul, iar accesul dispare instant, fără să schimbi yale fizice. La biometrie, șablonul angajatului se șterge din baza de date. Important e ca procedura să fie parte din fluxul de plecare al firmei (predare cartelă, dezactivare din sistem), nu ceva făcut „când își aduce cineva aminte" — o cartelă uitată activă e un risc real de securitate.
Un cititor de proximitate pentru cartelă costă orientativ 600–1.200 RON per ușă, iar un cititor biometric de amprentă 900–2.000 RON per ușă — diferența vine din senzorul și procesarea mai complexe ale biometriei. La cartelă se adaugă costul cartelelor propriu-zise (5–15 RON/bucată), foarte mic comparativ cu diferența de preț a cititorului. Pentru accesul general al majorității angajaților, cartela rămâne varianta mai eficientă din punct de vedere al costului per persoană.
Depinde de numărul de uși și de starea instalației electrice existente. Pentru 3-4 uși deja cablate, montajul și configurarea durează de regulă 1-2 zile. Dacă e nevoie de cablu de rețea nou până la fiecare punct de acces, timpul crește proporțional cu traseele de cablare. Programăm astfel încât firma să rămână funcțională pe parcursul lucrării, ușă cu ușă, fără să blocăm accesul întregii clădiri deodată.